Deine Sicherheitsmails
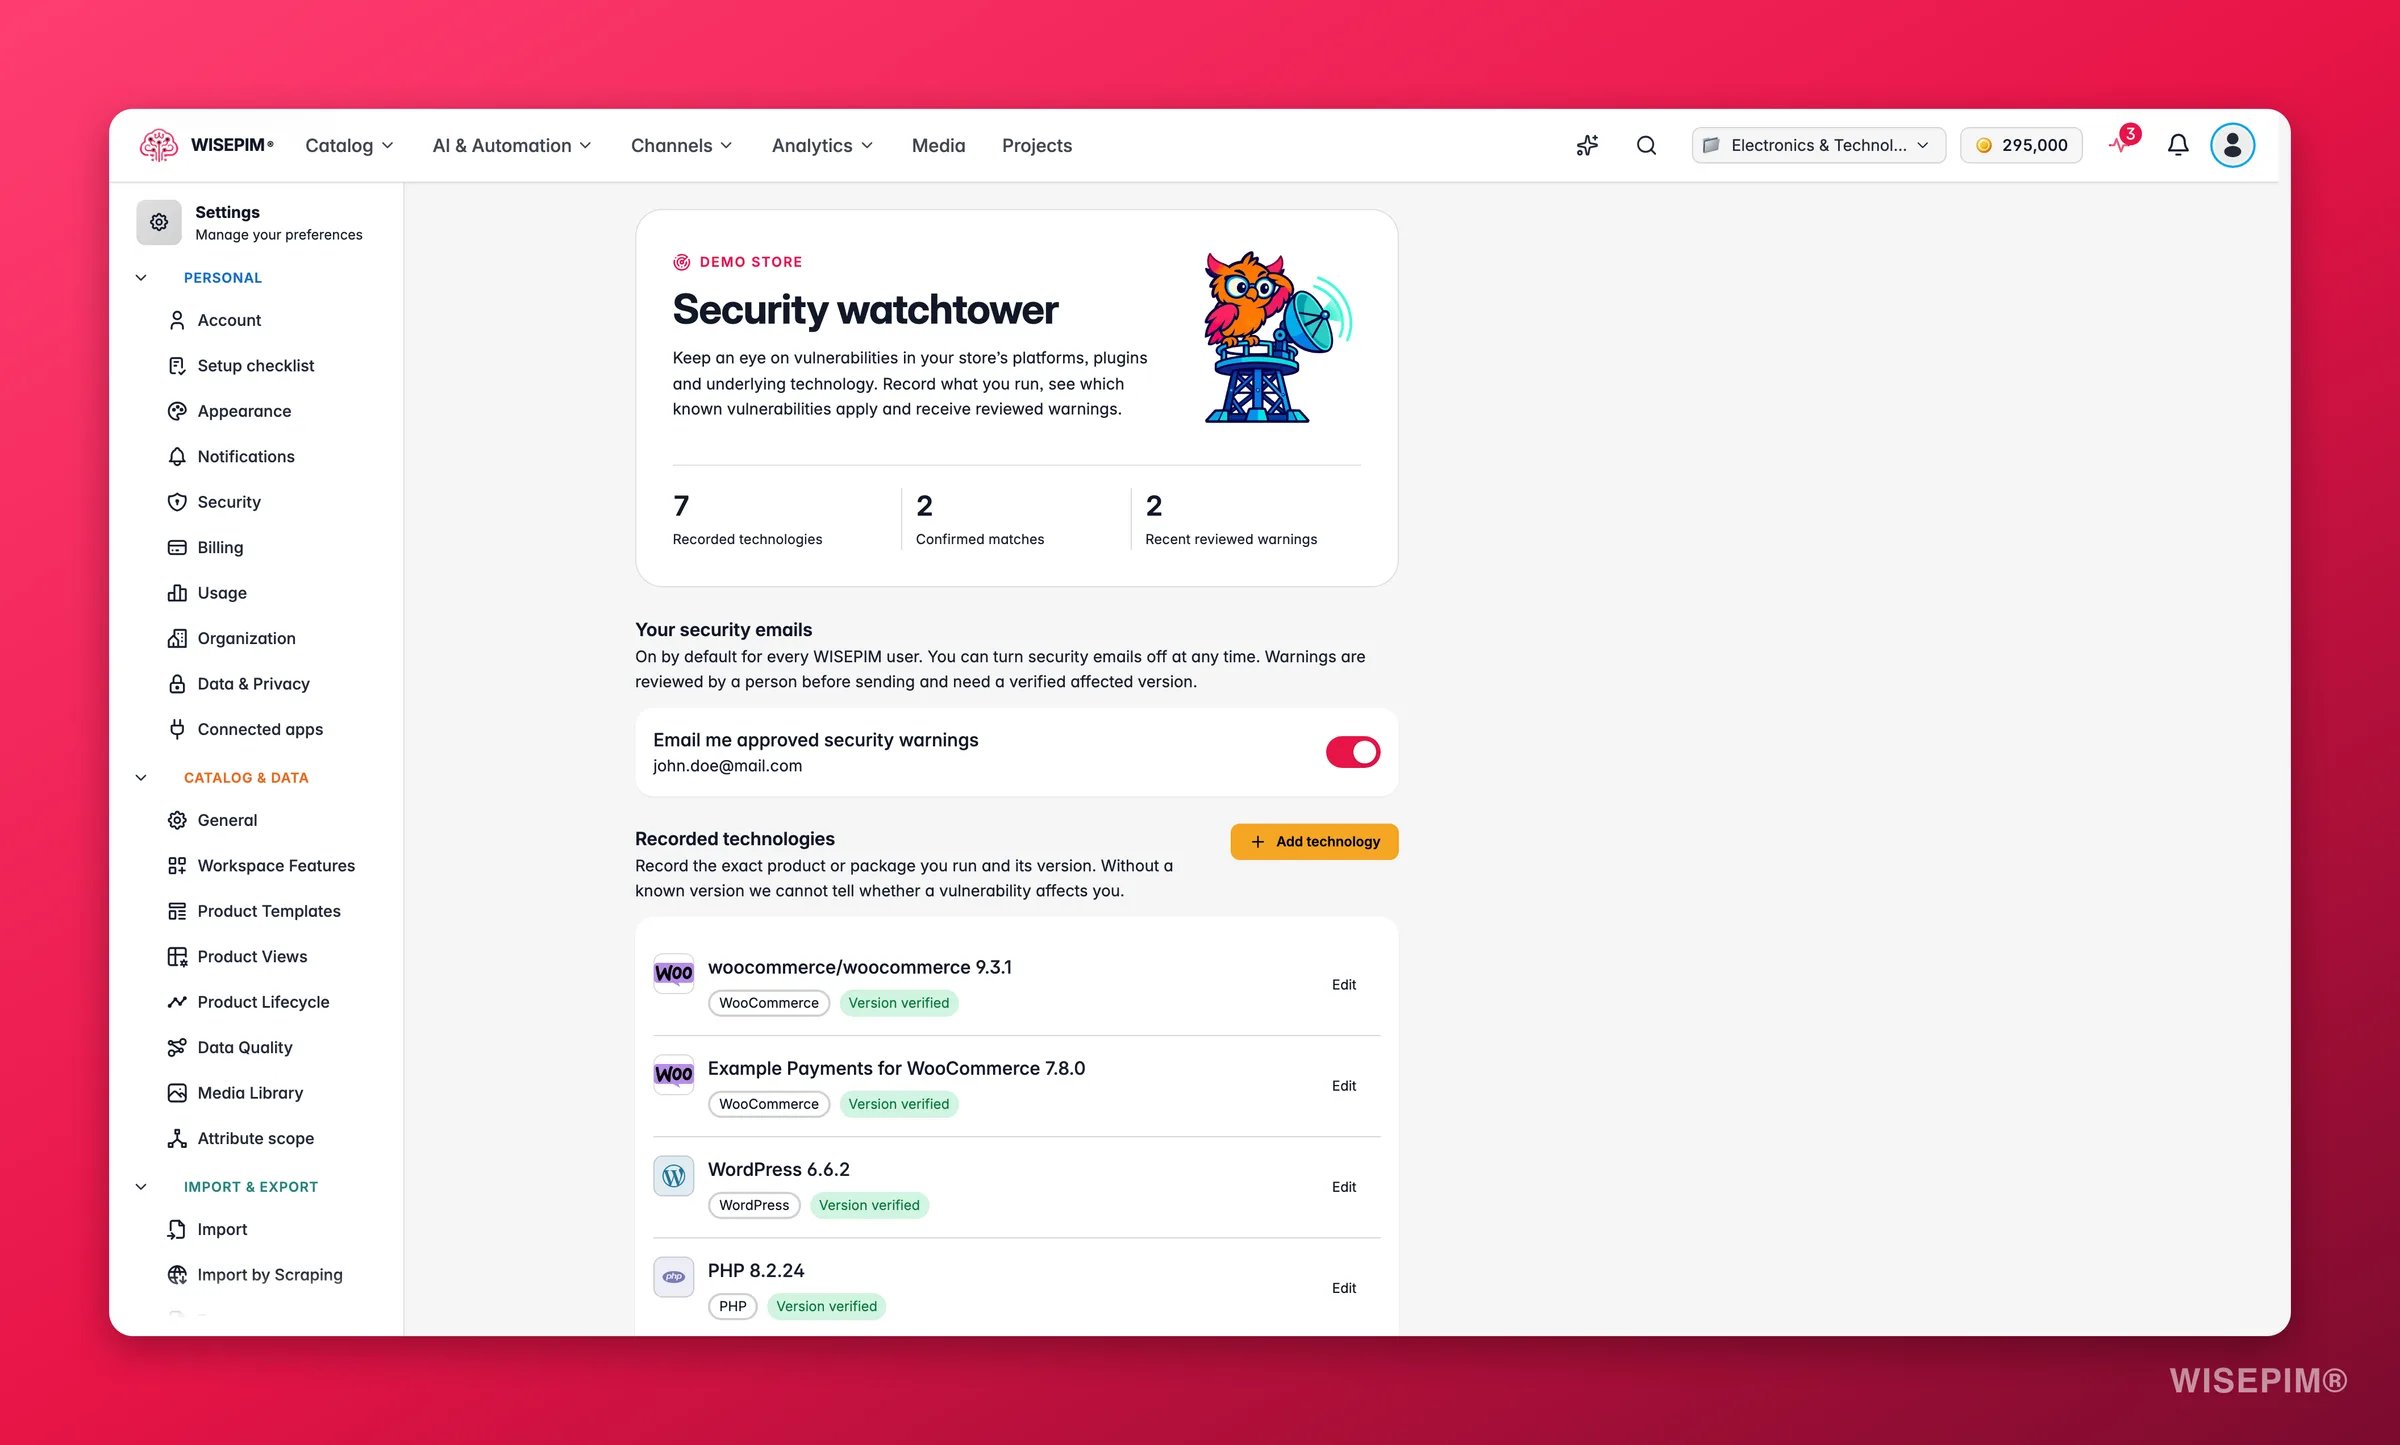
Der Schalter Freigegebene Sicherheitswarnungen per E-Mail erhalten ist für alle WISEPIM-Nutzer standardmäßig an. Du kannst ihn jederzeit ausschalten. Es ist eine persönliche Einstellung: Jedes Mitglied des Projekts entscheidet für die eigene Adresse. Eine Warnmail geht nur raus, wenn zwei Dinge zutreffen:- Ein Mensch bei WISEPIM hat die Warnung geprüft und freigegeben.
- Die Schwachstelle betrifft eine Version, die in deinem Projekt erfasst und bestätigt wurde.
Dieser Schalter ist getrennt vom Benachrichtigungstyp Security watchtower in den Benachrichtigungseinstellungen. Dieser Typ steuert die Glocken-Benachrichtigung in der App. Dieser Schalter steuert die E-Mail.
Deine Technologien erfassen
Der Bereich Erfasste Technologien listet die genauen Produkte und Pakete, die dein Shop nutzt, mit ihren Versionen. Ohne bekannte Version kann WISEPIM nicht sagen, ob dich eine Schwachstelle betrifft, diese Liste ist also die Grundlage für alles andere auf der Seite.Automatische Erkennung über deine Verbindungen
Testest du eine Shop-Verbindung in den Integrationseinstellungen, liest der Watchtower die Technik dahinter und erfasst sie für dich:
Die Erkennung braucht eine saubere öffentliche HTTPS-Shop-URL. Einträge aus einer Verbindung bekommen dieselben Badges wie manuelle, prüf sie also und korrigiere alles, was nicht stimmt.
Eine Technologie von Hand hinzufügen
Klick auf Technologie hinzufügen, um das Formular Technologiedetails zu öffnen. Füll aus:- Technologiefamilie: eine durchsuchbare Auswahl aus dem Katalog mit 184 Familien. Filtere nach Kategorie: Laufzeitumgebungen, Bibliotheken, Infrastruktur, Datenbanken und Cache, Nachrichtenwarteschlangen, Suche, Frameworks, Frontend, E-Commerce, Content-Management, PIM und Produktdaten, Automatisierung, Marketing, Analyse, Betrieb, Identität und Zugriff, Zusammenarbeit, ERP und Lager, Zahlungen, CRM, Versand und KI-Dienste. Such nach Paketnamen wie
symfony/http-kerneloder nach einem Alias wiepostgres. - Produkt oder Paket: der genaue Name im Ökosystem. Bei Composer-Paketen sind das Anbieter und Paket, etwa
shopware/core. Bei WordPress-Plugins und -Themes ist es der genaue Name oder der wordpress.org-Slug, etwaelementor. API-Versionen sind keine installierten Softwareversionen. - Installierte Version: die Version, die du nutzt, zum Beispiel
6.5.8.2. - Derzeit verwendet: Schalte das für Software aus, die du erfasst lässt, aber nicht mehr nutzt. Sie erscheint dann als Inaktiv.
- Versionsnachweis: wo du die Version gesehen hast, zum Beispiel
composer.lock, dein Hosting-Panel oder der Admin-Footer. - Ich habe diese Version an der produktiven Installation überprüft: Hak das an, sobald du die Version im Live-Shop geprüft hast, nicht in einer Staging-Kopie.
Vom Anbieter verwaltete Dienste, etwa ein gehostetes SaaS-Tool, zeigen Vom Anbieter verwaltet. Der Anbieter spielt die Fixes ein, du erfasst sie also nur als Kontext. Ihre Versionen werden nicht mit bekannten Schwachstellen abgeglichen.
Bekannte Schwachstellen in deinem Stack
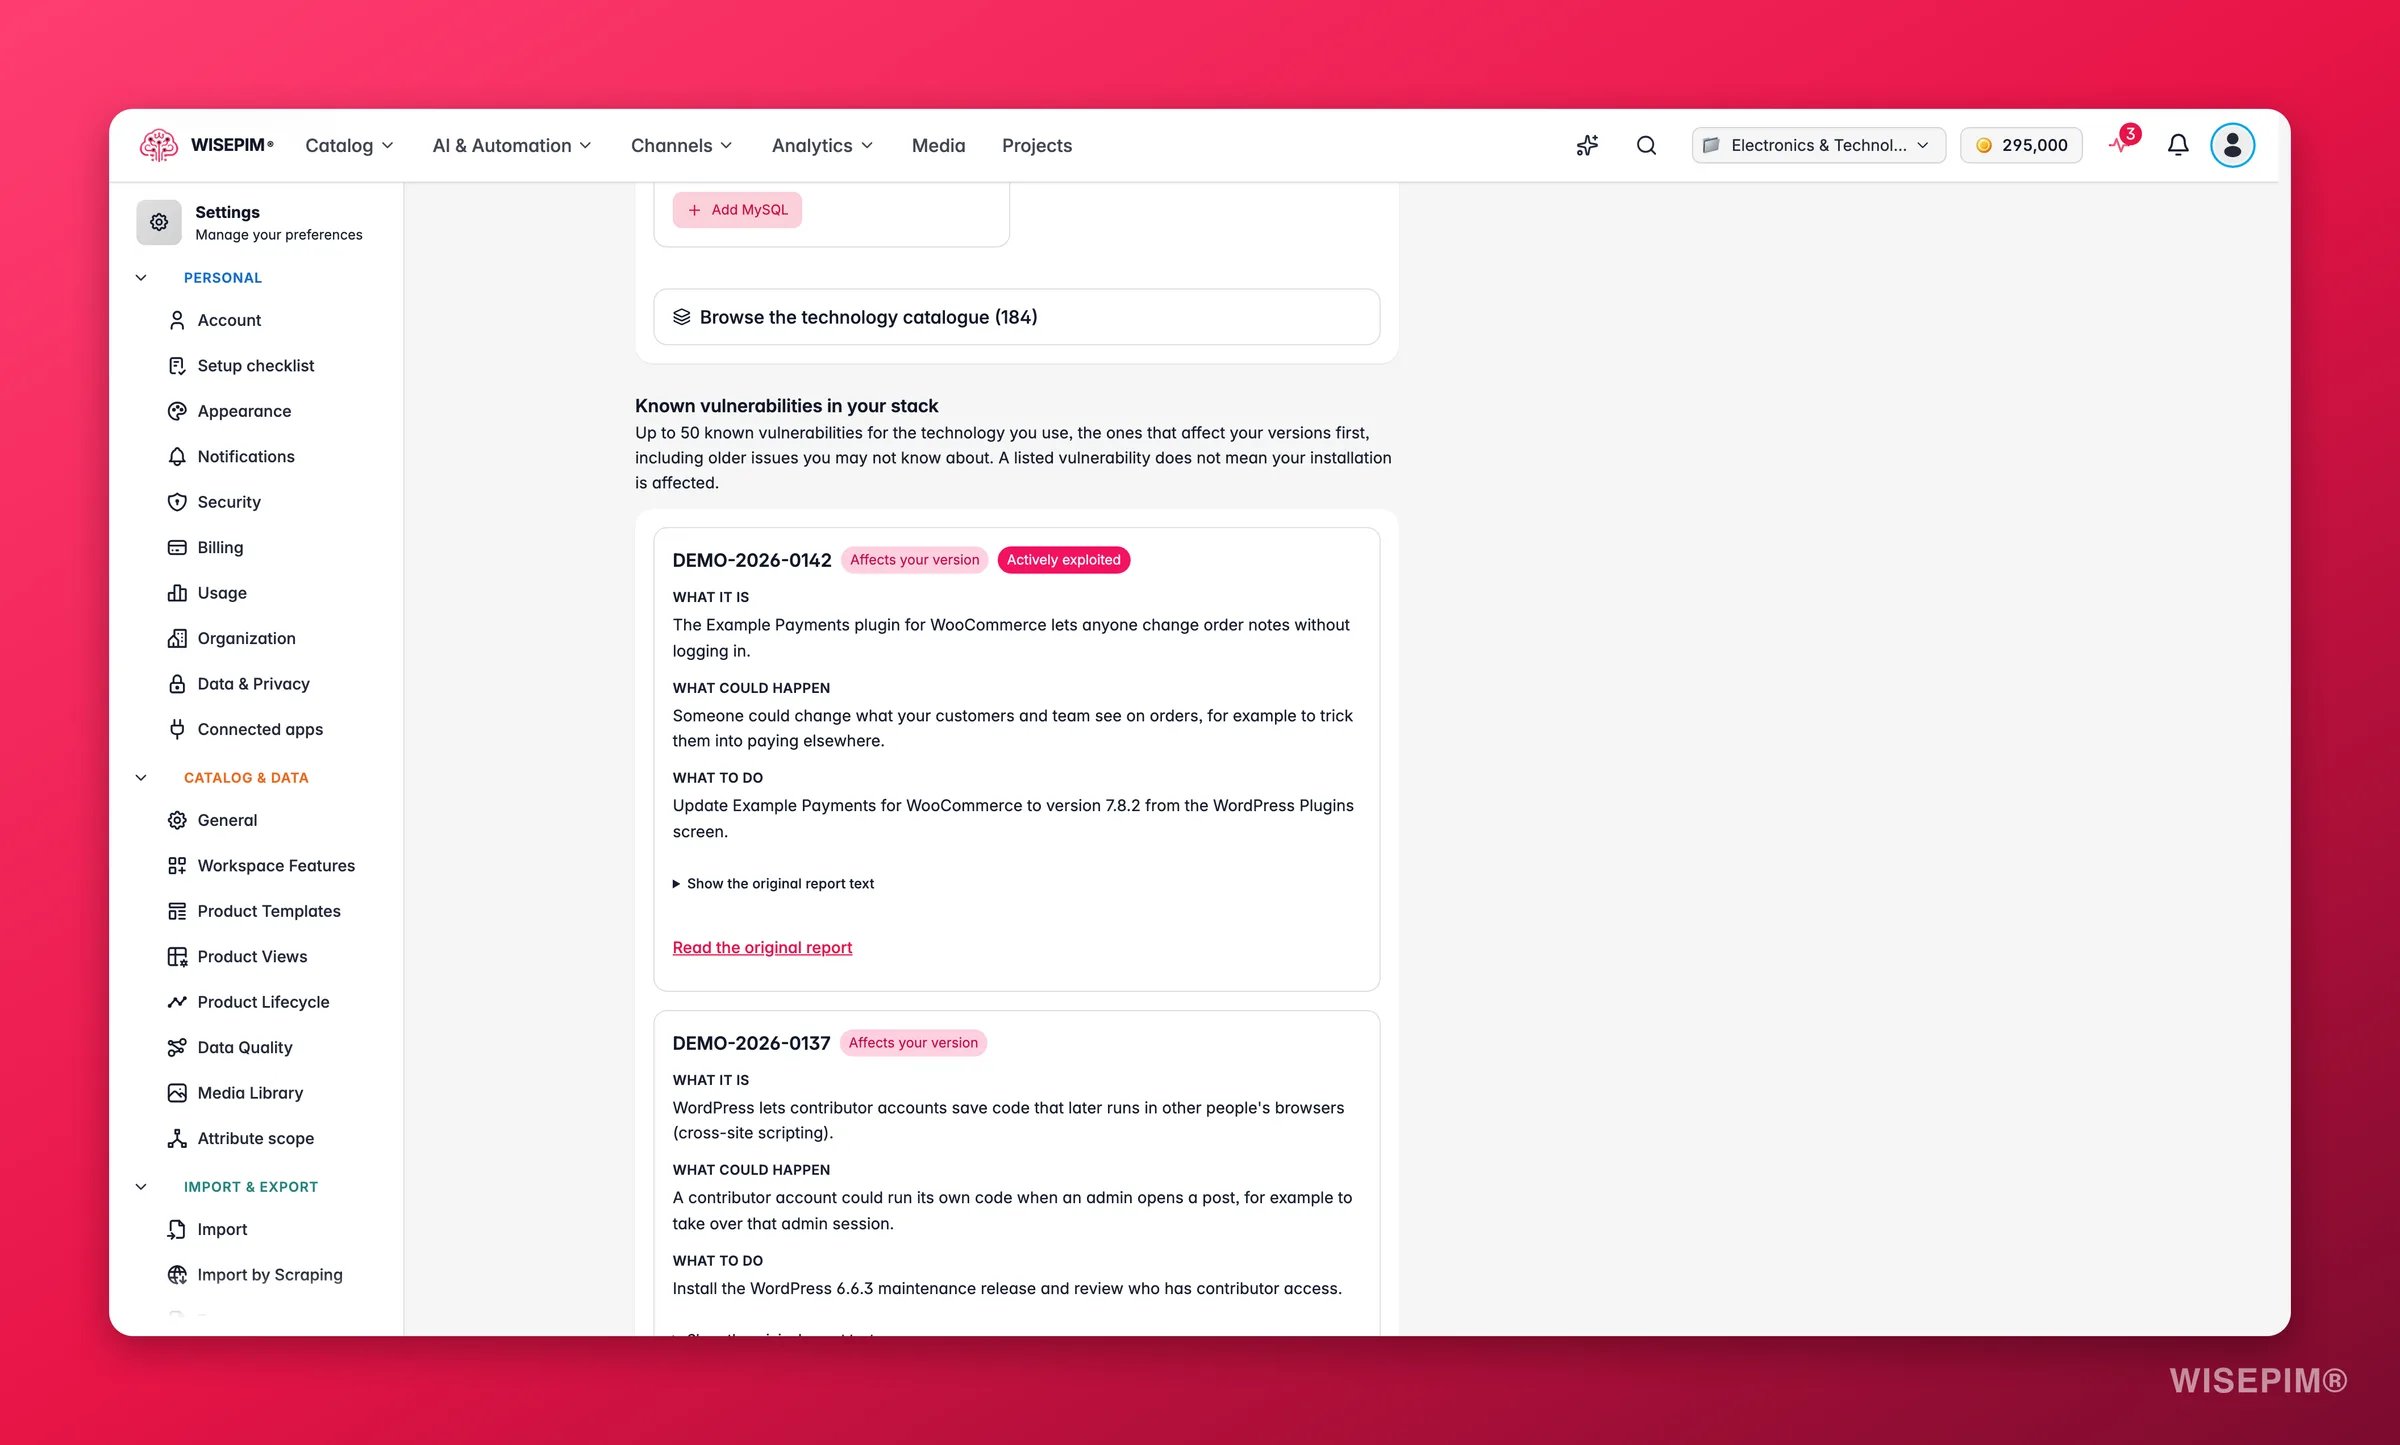
Jede Karte erklärt das Problem in verständlicher Sprache:
- Worum es geht: die Schwachstelle in ein, zwei Sätzen.
- Was passieren kann: die realistische Folge für einen Shop.
- Was du tun kannst: die Lösung, mit dem Release, das das Problem behebt.
So funktioniert der Abgleich
Der Abgleich ist bewusst vorsichtig. Eine Warnung ist nur etwas wert, wenn sie stimmt.- Versionen werden über exakte Nummern oder numerische Bereiche aus der Meldung abgeglichen. Eine unbekannte Version passt nie.
- WordPress-Core passt nie zu einer Plugin- oder Theme-Schwachstelle. Ein Plugin passt nur, wenn du es mit seinem genauen Namen oder Slug erfasst hast.
- Vom Anbieter verwaltete Dienste werden nie abgeglichen.
Abdeckung und Datenquellen
Der Watchtower verfolgt Magento und Adobe Commerce, WooCommerce und WordPress, Shopware, PrestaShop, OpenCart, PHP, MySQL und MariaDB. Für WordPress enthält er außerdem mehr als 42.000 Plugin- und Theme-Einträge aus Wordfence Intelligence, auch Schwachstellen, für die es noch keinen Fix gibt. Quellen sind CVE.org, der CISA-Katalog Known Exploited Vulnerabilities, OSV, Herausgeber-Meldungen auf GitHub, NVD und Wordfence. Jede Karte nennt ihre Quelle und Lizenz unter Datenquellen und Lizenzen. Der Monitor prüft alle 15 Minuten auf neue und geänderte Einträge.Deinen Technologie-Stack verstehen
Unter dem Bestand schlägt Deinen Technologie-Stack verstehen verwandte Komponenten vor, die eine Prüfung wert sind, basierend auf der Architektur dessen, was du erfasst hast. Jeder Vorschlag nennt die Beziehung:- Erweitert diese Plattform: ein Plugin, eine App oder ein Theme, das in einer erfassten Plattform läuft.
- Basiert auf dieser Technologie; bereitgestellte Version prüfen: eine Abhängigkeit, die die Plattform mitbringt.
- Kann diese Komponente nutzen; Konfiguration prüfen: eine optionale Komponente, die verbreitet, aber nicht garantiert ist.
Warnverlauf und die E-Mail
Kürzlich geprüfte Warnungen listet deine letzten 20 freigegebenen Warnmails, die der E-Mail-Anbieter angenommen hat. Die Annahme durch den Anbieter bestätigt keine Zustellung im Posteingang, schau also in deinen Spam-Ordner, wenn du eine erwartest und sie fehlt. Eine Warnmail:- Hat einen Betreff, der mit „Security watchtower:“ beginnt.
- Beginnt damit, dass das nicht heißt, dass dein Shop gehackt wurde, weil es um eine bekannte Schwachstelle in einer Version geht, die du nutzt, nicht um einen Einbruch.
- Enthält dieselben Abschnitte Worum es geht, Was passieren kann und Was du tun kannst wie die Karte auf dieser Seite und weist darauf hin, wenn die Schwachstelle laut CISA aktiv ausgenutzt wird.
- Hat einen Button Originalmeldung lesen und einen Abmeldelink pro Projekt, der dasselbe bewirkt wie das Ausschalten des Schalters oben.
Was es nicht ist
Security watchtower ist ein Frühwarndienst. Es ist kein Penetrationstest, es scannt deinen Shop nicht auf Einbrüche und installiert keine Patches. Eine Warnung benennt eine bekannte Schwachstelle in einer bestätigten Version; dein Team bleibt verantwortlich dafür, die Hinweise zu bewerten, das Update einzuspielen und das Ergebnis zu prüfen. Kennt WISEPIM deine Version nicht, rät es nicht.Berechtigungen
- Bearbeiter, Admins und der Inhaber des Projekts verwalten Technologie-Einträge.
- Betrachter sehen die Seite und die Schwachstellen, können aber nur ihre eigene E-Mail-Präferenz ändern. Die Seite sagt das: „Ein Projektbearbeiter kann Technologien verwalten. Deine E-Mail-Präferenz verwaltest du selbst.“
- Der E-Mail-Schalter ist immer persönlich, egal welche Rolle du hast.
Auf Erkenntnisse reagieren
Eine Warnmail ist angekommen
Eine Warnmail ist angekommen
Öffne das genannte Projekt und geh zu Einstellungen > Security watchtower. Such die Karte mit Betrifft deine Version, lies Was du tun kannst und aktualisiere über die Update-Seite deines Shops auf das genannte Release. Bearbeite dann den Technologie-Eintrag mit der neuen Version und hak die Bestätigung an. Die Schwachstelle fällt aus deinen bestätigten Treffern, sobald die Version außerhalb des betroffenen Bereichs liegt.
Ein Plugin, das du nutzt, fehlt im Katalog
Ein Plugin, das du nutzt, fehlt im Katalog
Wähl die Plattformfamilie, zu der es gehört, etwa WordPress oder Shopware, und trag das Plugin unter Produkt oder Paket mit seinem genauen Namen oder Slug ein. Selbst gebaute Plugins oder Premium-Plugins, zu denen es nie eine öffentliche Meldung gab, lassen sich nicht abgleichen, weil es nichts zum Abgleichen gibt.
Ein Eintrag zeigt Version unbekannt oder Prüfung erforderlich
Ein Eintrag zeigt Version unbekannt oder Prüfung erforderlich
Schlag die Version an der Quelle nach: im Admin-Footer, in deinem Hosting-Panel oder in
composer.lock. Bearbeite den Eintrag, trag sie unter Installierte Version ein, notier unter Versionsnachweis, wo du sie gefunden hast, und hak die Bestätigung an. Bis dahin kann der Eintrag keine Warnung auslösen, und passende Schwachstellen zeigen Noch prüfen statt Betrifft deine Version.Die automatische Erkennung hat für deinen WooCommerce-Shop nichts erfasst
Die automatische Erkennung hat für deinen WooCommerce-Shop nichts erfasst
Öffne die Integrationseinstellungen, stell sicher, dass die Shop-URL eine öffentliche HTTPS-Adresse ohne zusätzliche Pfadteile ist, und teste die Verbindung erneut. Die Erkennung läuft bei einem erfolgreichen Test.
Du bekommst zu viele E-Mails oder gar keine
Du bekommst zu viele E-Mails oder gar keine
Schalte Freigegebene Sicherheitswarnungen per E-Mail erhalten aus, um E-Mails für dieses Projekt zu stoppen. Erwartest du E-Mails und siehst keine, prüf, ob der Schalter an ist, schau unter Kürzlich geprüfte Warnungen nach angenommenen Sendungen und denk daran, dass nur bestätigte Versionen mit einer freigegebenen Warnung eine E-Mail auslösen.
Verwandte Themen
Benachrichtigungseinstellungen
Leg fest, ob Sicherheitswarnungen auch als Glocken-Benachrichtigung in der App erscheinen.
Sicherheitseinstellungen
Schütze deinen eigenen WISEPIM-Login mit Zwei-Faktor-Authentifizierung und Sitzungskontrolle.
Integrationseinstellungen
Verbinde und teste deinen Shop, damit der Watchtower seine Technik automatisch erfasst.
WooCommerce-Integration
Richte die Verbindung ein, die WordPress, PHP, die Datenbank und jedes aktive Plugin erkennt.