Je beveiligingsmails
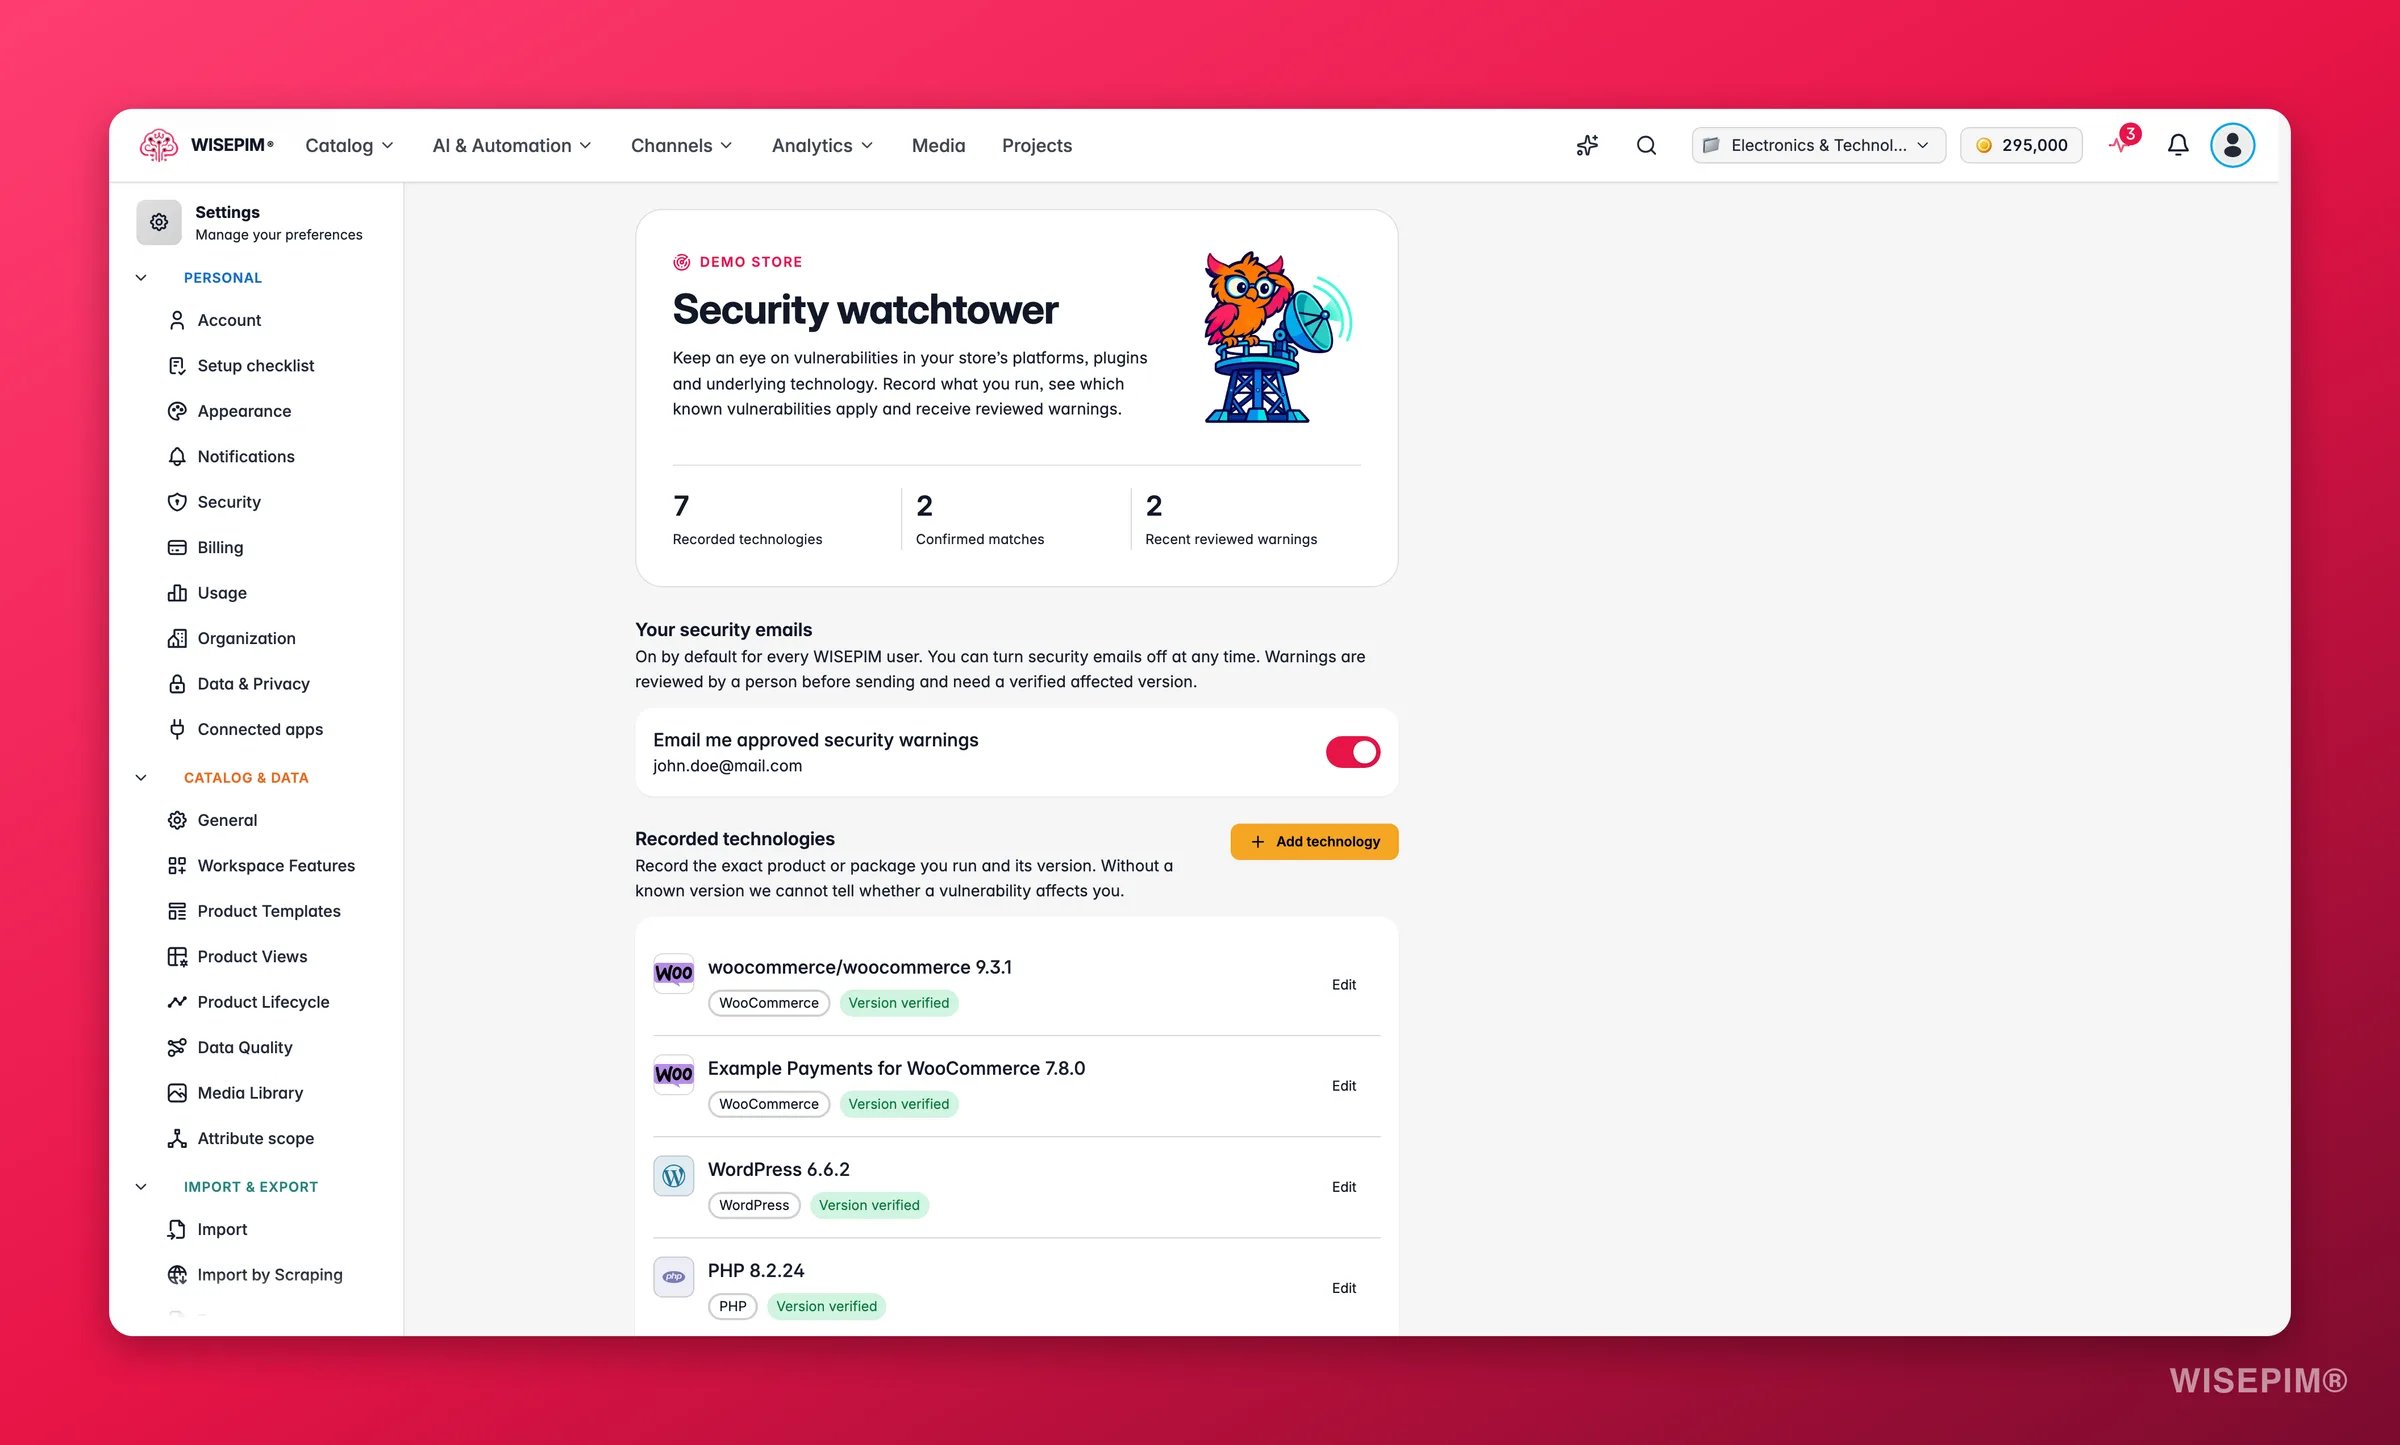
De schakelaar Mail mij goedgekeurde beveiligingswaarschuwingen staat standaard aan voor elke WISEPIM-gebruiker. Je kunt hem altijd uitzetten. Het is een persoonlijke instelling: elk lid van het project beslist voor zijn eigen adres. Een waarschuwingsmail gaat alleen de deur uit als twee dingen kloppen:- Iemand bij WISEPIM heeft de waarschuwing beoordeeld en goedgekeurd.
- De kwetsbaarheid raakt een versie die in je project is vastgelegd en geverifieerd.
Deze schakelaar staat los van het meldingstype Security watchtower onder Meldinginstellingen. Dat type regelt de belmelding in de app. Deze schakelaar regelt de mail.
Je technologieën vastleggen
De sectie Vastgelegde technologieën toont de exacte producten en pakketten die je webshop draait, met hun versies. Zonder bekende versie kan WISEPIM niet zeggen of een kwetsbaarheid je raakt, dus deze lijst is de basis van alles op deze pagina.Automatisch vinden via je koppelingen
Test je een winkelkoppeling onder Integratie-instellingen, dan leest de watchtower de technologie erachter uit en legt die voor je vast:
Het automatisch vinden heeft een nette, openbare HTTPS-URL van de winkel nodig. Vastleggingen uit een koppeling krijgen dezelfde badges als handmatige, dus controleer ze en pas aan wat niet klopt.
Een technologie handmatig toevoegen
Klik op Technologie toevoegen om het formulier Technologiegegevens te openen. Vul in:- Technologiefamilie: een doorzoekbare kiezer over de catalogus van 184 families. Filter op categorie: Runtimes, Bibliotheken, Infrastructuur, Databases en cache, Berichtenwachtrijen, Zoeken, Frameworks, Frontend, E-commerce, Contentbeheer, PIM en productdata, Automatisering, Marketing, Analyse, Beheer, Identiteit en toegang, Samenwerking, ERP en magazijn, Betalingen, CRM, Verzending en AI-diensten. Zoek op pakketnaam, zoals
symfony/http-kernel, of op een alias, zoalspostgres. - Product of pakket: de exacte naam uit het ecosysteem. Voor Composer-pakketten is dat de vendor en het pakket, zoals
shopware/core. Voor WordPress-plugins en -thema’s is het de exacte naam of de slug op wordpress.org, zoalselementor. API-versies zijn geen geïnstalleerde softwareversies. - Geïnstalleerde versie: de versie die je draait, bijvoorbeeld
6.5.8.2. - Momenteel in gebruik: zet dit uit voor software die je vastgelegd houdt maar niet meer draait. Die verschijnt dan als Inactief.
- Bewijs van de versie: waar je de versie hebt gelezen, bijvoorbeeld
composer.lock, je hostingpaneel of de voettekst van de beheeromgeving. - Ik heb deze versie gecontroleerd op de actieve installatie: vink dit aan zodra je de versie op de live winkel hebt gecontroleerd, niet op een stagingkopie.
Diensten die de leverancier beheert, zoals een gehoste SaaS-tool, tonen Beheerd door leverancier. De leverancier voert de fixes door, dus je legt ze alleen vast voor de context. Hun versies worden niet vergeleken met bekende kwetsbaarheden.
Bekende kwetsbaarheden in je stack
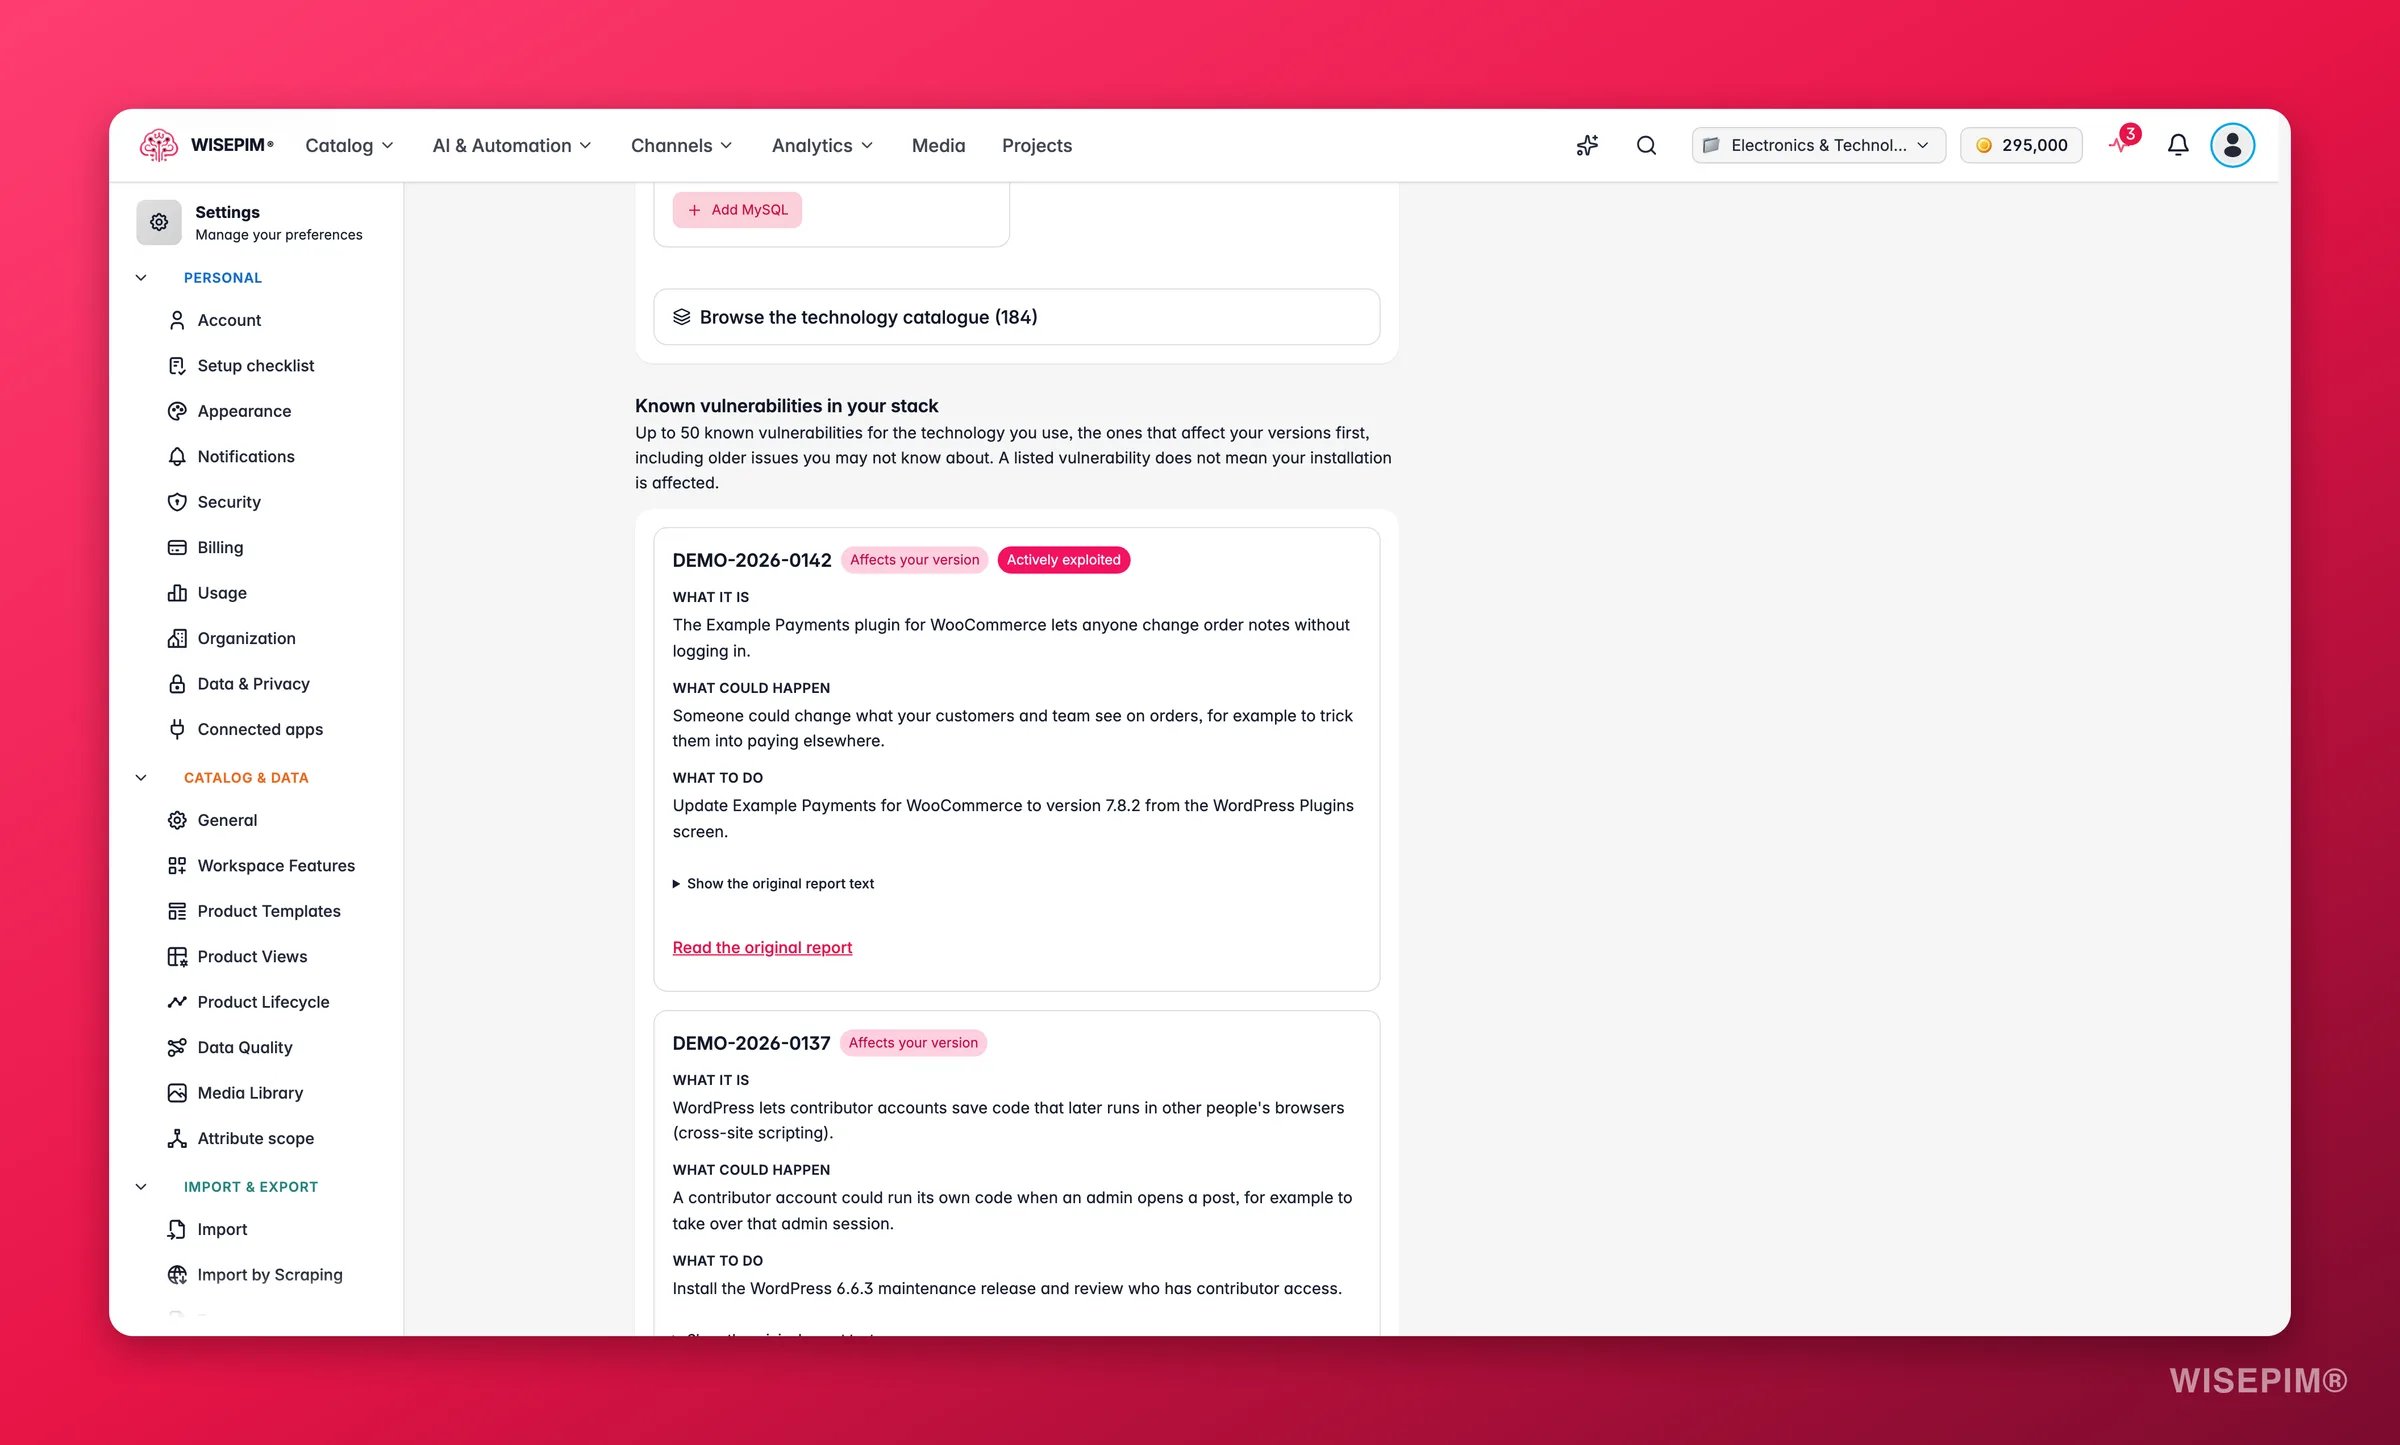
Elke kaart legt het probleem in gewone taal uit:
- Wat het is: de kwetsbaarheid in een of twee zinnen.
- Wat er kan gebeuren: het realistische gevolg voor een webshop.
- Wat je kunt doen: de oplossing, met de release die het probleem verhelpt.
Hoe het koppelen werkt
Het koppelen is bewust voorzichtig. Een waarschuwing is alleen iets waard als hij klopt.- Versies worden gekoppeld op exacte nummers of numerieke bereiken uit de melding. Een onbekende versie wordt nooit gekoppeld.
- WordPress-core wordt nooit gekoppeld aan een kwetsbaarheid in een plugin of thema. Een plugin wordt alleen gekoppeld als je hem met zijn exacte naam of slug hebt vastgelegd.
- Diensten die de leverancier beheert, worden nooit gekoppeld.
Dekking en databronnen
De watchtower volgt Magento en Adobe Commerce, WooCommerce en WordPress, Shopware, PrestaShop, OpenCart, PHP, MySQL en MariaDB. Voor WordPress bevat hij ook meer dan 42.000 plugin- en themameldingen van Wordfence Intelligence, inclusief kwetsbaarheden waarvoor nog geen oplossing is. De bronnen zijn CVE.org, de CISA-catalogus Known Exploited Vulnerabilities, OSV, meldingen van uitgevers op GitHub, NVD en Wordfence. Elke kaart noemt zijn bron en licentie onder Databronnen en licenties. De monitor controleert elke 15 minuten op nieuwe en gewijzigde meldingen.Begrijp je technologiestack
Onder de inventaris stelt Begrijp je technologiestack gerelateerde onderdelen voor die het controleren waard zijn, op basis van de architectuur van wat je hebt vastgelegd. Elk voorstel noemt de relatie:- Breidt dit platform uit: een plugin, app of thema die binnen een platform draait dat je hebt vastgelegd.
- Gebouwd op deze technologie; controleer de geïnstalleerde release: een afhankelijkheid die met het platform wordt meegeleverd.
- Kan dit onderdeel gebruiken; controleer de configuratie: een optioneel onderdeel dat vaak voorkomt maar niet gegarandeerd is.
Waarschuwingsgeschiedenis en de mail
Recente beoordeelde waarschuwingen toont je laatste 20 goedgekeurde waarschuwingsmails die de mailprovider heeft geaccepteerd. Acceptatie door de provider bevestigt niet dat de mail in je inbox is beland, dus kijk in je spammap als je er een verwacht en hij ontbreekt. Een waarschuwingsmail:- Heeft een onderwerp dat begint met “Security watchtower:”.
- Begint met de opmerking dat dit niet betekent dat je webshop is gehackt, omdat het gaat om een bekende kwetsbaarheid in een versie die je draait, niet om een inbraak.
- Bevat dezelfde secties Wat het is, Wat er kan gebeuren en Wat je kunt doen als de kaart op deze pagina, en vermeldt waar dat geldt dat de kwetsbaarheid volgens CISA actief wordt misbruikt.
- Heeft een knop Lees de originele melding en een afmeldlink per project, die hetzelfde doet als de schakelaar hierboven uitzetten.
Wat het niet is
Security watchtower is een vroegtijdige waarschuwingsdienst. Het is geen penetratietest, het scant je webshop niet op inbraken en het installeert geen patches. Een waarschuwing wijst een bekende kwetsbaarheid aan in een geverifieerde versie; je team blijft verantwoordelijk voor het beoordelen van het advies, het installeren van de update en het controleren van het resultaat. Kent WISEPIM je versie niet, dan gaat het niet gokken.Rechten
- Projectbewerkers, beheerders en de eigenaar beheren de vastgelegde technologieën.
- Kijkers zien de pagina en de kwetsbaarheden, maar kunnen alleen hun eigen mailvoorkeur wijzigen. De pagina zegt dat ook: “Een projecteditor kan technologieën beheren. Je kunt je eigen mailvoorkeur beheren.”
- De mailschakelaar is altijd persoonlijk, welke rol je ook hebt.
Actie ondernemen op wat je vindt
Er kwam een waarschuwingsmail binnen
Er kwam een waarschuwingsmail binnen
Open het project dat erin wordt genoemd en ga naar Instellingen > Security watchtower. Zoek de kaart met Raakt jouw versie, lees Wat je kunt doen en update naar de genoemde release via het updatescherm van je eigen winkel. Bewerk daarna de vastgelegde technologie met de nieuwe versie en vink het verificatievakje aan. De kwetsbaarheid verdwijnt uit je bevestigde overeenkomsten zodra de versie buiten het getroffen bereik valt.
Een plugin die je draait staat niet in de catalogus
Een plugin die je draait staat niet in de catalogus
Kies de platformfamilie waar hij bij hoort, zoals WordPress of Shopware, en vul de plugin in bij Product of pakket met zijn exacte naam of slug. Plugins die je zelf hebt gebouwd, of premiumplugins waar nooit een openbare melding over is geweest, kunnen niet worden gekoppeld omdat er niets is om mee te vergelijken.
Een vastlegging toont Versie onbekend of Verificatie nodig
Een vastlegging toont Versie onbekend of Verificatie nodig
Zoek de versie op bij de bron: de voettekst van de beheeromgeving, je hostingpaneel of
composer.lock. Bewerk de vastlegging, vul hem in bij Geïnstalleerde versie, noteer waar je hem vond bij Bewijs van de versie en vink het vakje aan. Tot die tijd kan de vastlegging geen waarschuwing opleveren, en tonen gekoppelde kwetsbaarheden Nog controleren in plaats van Raakt jouw versie.Automatisch vinden legde niets vast voor je WooCommerce-winkel
Automatisch vinden legde niets vast voor je WooCommerce-winkel
Open Integratie-instellingen, zorg dat de winkel-URL een openbaar HTTPS-adres is zonder extra padsegmenten, en test de koppeling opnieuw. Het automatisch vinden draait bij een geslaagde test.
Je krijgt te veel mails, of helemaal geen
Je krijgt te veel mails, of helemaal geen
Zet de schakelaar Mail mij goedgekeurde beveiligingswaarschuwingen uit om mails voor dit project te stoppen. Verwacht je mails maar zie je er geen, controleer dan of de schakelaar aanstaat, bekijk Recente beoordeelde waarschuwingen voor geaccepteerde verzendingen, en onthoud dat alleen geverifieerde versies met een goedgekeurde waarschuwing een mail opleveren.
Gerelateerd
Meldinginstellingen
Bepaal of beveiligingswaarschuwingen ook als belmelding in de app verschijnen.
Beveiligingsinstellingen
Bescherm je eigen WISEPIM-login met tweestapsverificatie en sessiebeheer.
Integratie-instellingen
Koppel en test je winkel, zodat de watchtower de technologie automatisch vastlegt.
WooCommerce-integratie
Stel de koppeling in die WordPress, PHP, de database en elke actieve plugin vindt.